
Pillar de Categoría
Seqrite Digital Risk Protection Services (DRPS)
¿Qué es Seqrite DRPS y qué riesgos digitales detecta?
Seqrite Digital Risk Protection Services (DRPS) es una plataforma SaaS que monitoriza la surface, deep y dark web para detectar suplantación, dominios falsos, fugas de datos, credenciales comprometidas y riesgos externos de terceros.
¿Qué es Seqrite Digital Risk Protection Services (DRPS)?
Seqrite DRPS es una plataforma SaaS de protección del riesgo digital que amplía la visibilidad más allá del perímetro corporativo. Monitoriza señales de la surface, deep y dark web para identificar dominios falsos, suplantación de marca, fugas de datos, credenciales comprometidas y actividad relacionada con terceros antes de que se conviertan en un incidente operativo o reputacional.
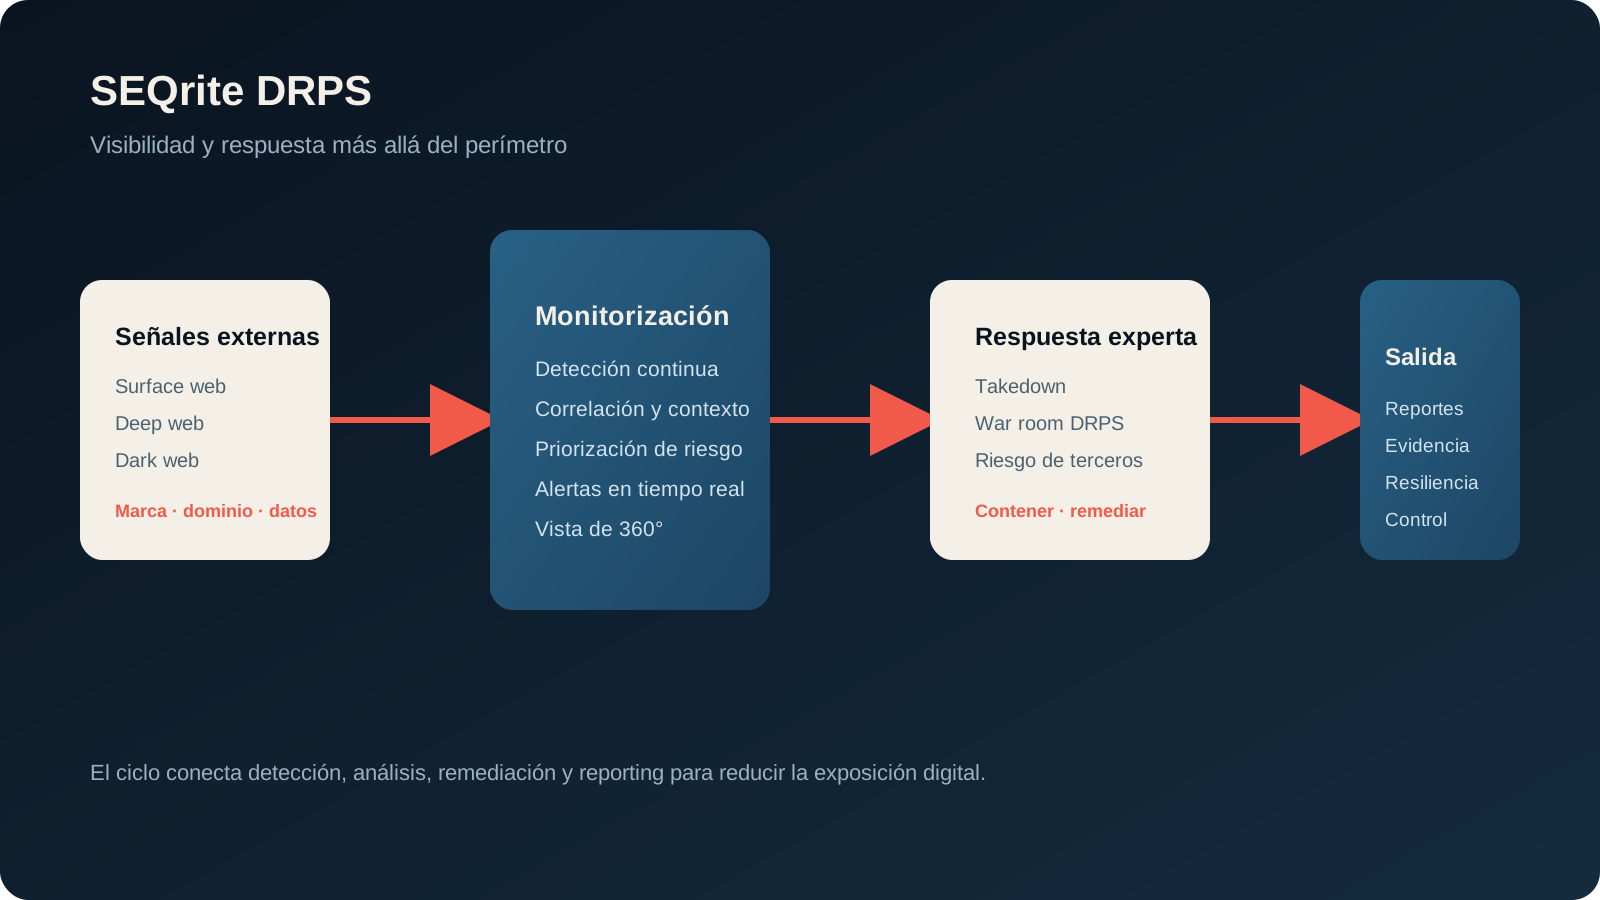
Superficie de riesgo que cubre
La protección digital no termina en los activos que la organización administra directamente. Seqrite DRPS correlaciona señales externas relacionadas con la marca, los dominios, las identidades, la infraestructura, los proveedores y la conversación pública para construir una visión priorizada del riesgo.
- Surface, deep y dark web: búsqueda continua de indicadores, menciones, credenciales, filtraciones y actividad de interés.
- Marca y dominios: detección de dominios falsos, páginas de suplantación, campañas de impersonación y uso abusivo de activos digitales.
- Redes sociales y aplicaciones móviles: vigilancia de perfiles, aplicaciones y contenidos que imitan a la organización o a sus ejecutivos.
- Datos e identidad: identificación de fugas, credenciales comprometidas, propiedad intelectual y datos expuestos.
- Terceros y cadena de suministro: seguimiento de proveedores, superficie externa y señales de riesgo que pueden afectar al negocio.
Capacidades técnicas
Monitorización y detección
La plataforma realiza escaneos continuos y presenta alertas con severidad priorizada. La organización puede vigilar infraestructura IT, VIPs, dominios, marcas, aplicaciones sociales, datos filtrados y menciones relevantes, con reglas orientadas al contexto del negocio.
Análisis, priorización y sentimiento
La señal necesita contexto para ser accionable. El análisis relaciona el indicador con la marca, el activo, el tipo de amenaza, el alcance potencial y la urgencia. El análisis de sentimiento ayuda a distinguir ruido, deterioro reputacional y campañas que requieren una respuesta coordinada.
Takedown y respuesta experta
Los servicios de takedown permiten coordinar la solicitud de retiro de dominios, páginas o contenidos que infringen derechos o suplantan a la organización. El DRPS war room reúne capacidades cibernéticas, legales y digitales para analizar, priorizar, documentar y dar seguimiento a la remediación.
Reporting y cumplimiento
Los reportes preparados para cumplimiento muestran hallazgos, severidad, evolución, acciones y evidencia. La plataforma también contempla APIs REST para integrarse con los flujos de gestión de riesgo y respuesta que ya utiliza el cliente.
Flujo operativo de protección
- Descubrir: definir marcas, dominios, ejecutivos, proveedores y activos que deben vigilarse.
- Detectar: recopilar señales de la web abierta, deep web, dark web, redes sociales y fuentes externas.
- Analizar: validar la relación, severidad, exposición y posible impacto del hallazgo.
- Responder: coordinar takedown, contención, comunicación, investigación o escalamiento legal.
- Medir: conservar evidencia, revisar tendencias y actualizar la superficie monitorizada.
Casos de uso
- Protección de marca: detectar campañas de phishing, páginas falsas, aplicaciones apócrifas y dominios parecidos.
- Respuesta a fugas: priorizar credenciales y datos expuestos para activar rotación, investigación y notificación.
- Riesgo de terceros: vigilar la superficie externa de proveedores y señales que puedan anticipar una interrupción.
- Protección de ejecutivos: monitorizar VIPs, suplantación y campañas dirigidas contra personas de alto impacto.
- Gobierno reputacional: relacionar menciones, sentimiento y respuesta con un proceso de riesgo medible.
Preguntas frecuentes
¿DRPS reemplaza al SOC?
No. DRPS aporta inteligencia y respuesta sobre la superficie digital externa; el SOC correlaciona esas señales con telemetría interna, identidades, endpoints y otros controles de detección.
¿Qué diferencia hay entre DRPS y un escáner de vulnerabilidades?
Un escáner de vulnerabilidades analiza activos y configuraciones bajo control de la organización. DRPS observa riesgos externos, suplantación, fugas, marca, identidad y terceros que pueden no aparecer en un inventario tradicional.
¿La detección garantiza que un contenido será retirado?
No. La detección activa un proceso de análisis y solicitud de retiro. El resultado depende del proveedor, la jurisdicción, la evidencia y la naturaleza del contenido.
¿Cómo se integra con la gestión de exposición?
DRPS amplía la perspectiva externa y puede complementar la gestión de exposición y vulnerabilidades. La priorización debe relacionar el hallazgo externo con activos, propietarios y controles internos.
Cómo empezar con My IT Channel
My IT Channel puede ayudarte a definir el inventario de marcas y dominios, los VIPs, el alcance de terceros, las severidades y el flujo de respuesta. También podemos relacionar DRPS con Third-Party Risk Management y la operación del SOC.
Solicita una evaluación técnica de Seqrite DRPS para diseñar el alcance de monitorización y respuesta.
Fuente del fabricante: sitio oficial de Seqrite.
nSeqrite DRPS permite priorizar señales externas y coordinar la protección de marca, datos, identidades y terceros desde un flujo de respuesta documentado.
nn